
 语言
國家網安周揭示AI代理驅動「機器速度」攻擊 漏洞發現縮短至「分鐘級」 HKCERT倡以AI原生防禦與全生命週期治理應對新型威脅
(香港,2026年9月15日)2026年國家網絡安全宣傳周於濟南舉行期間,人工智能( AI )、 AI 代理(AI Agent)治理及AI賦能網絡安全等議題成為業界關注焦點。《人工智能安全治理框架》3.0、《2026年人工智能技術賦能網絡安全應用測試結果》等網絡安全領域成果相繼發布,反映AI與網絡安全正加速融合。NVIDIA 創辦人暨執行長黃仁勳博士早前亦公開指出,網絡安全很可能成為 AI 下一個主要應用場景。香港網絡安全事故協調中心(HKCERT)強調,攻防雙方已正式進入「AI 對抗 AI」(AI vs AI)時代,漏洞發現時間已由傳統的「星期級」急劇縮短至「分鐘級」,惟企業高危漏洞的平均修補週期仍需數十天,顯著的「速度差距」令企業面臨前所未有的威脅。
隨著代理式人工智能(Agentic AI)具備自主規劃、工具調用及多階段執行能力,網絡攻擊的速度、規模及自主程度正被推向新高度。根據 CrowdStrike《2025 全球威脅報告》,由 AI 支援的攻擊按年增加 89%,網絡犯罪的平均突破時間縮短至 29 分鐘,最快個案更只需 27 秒。HKCERT 呼籲業界必須以「AI安全治理 + AI原生安全 + 網絡韌性」三大支柱築牢防線。
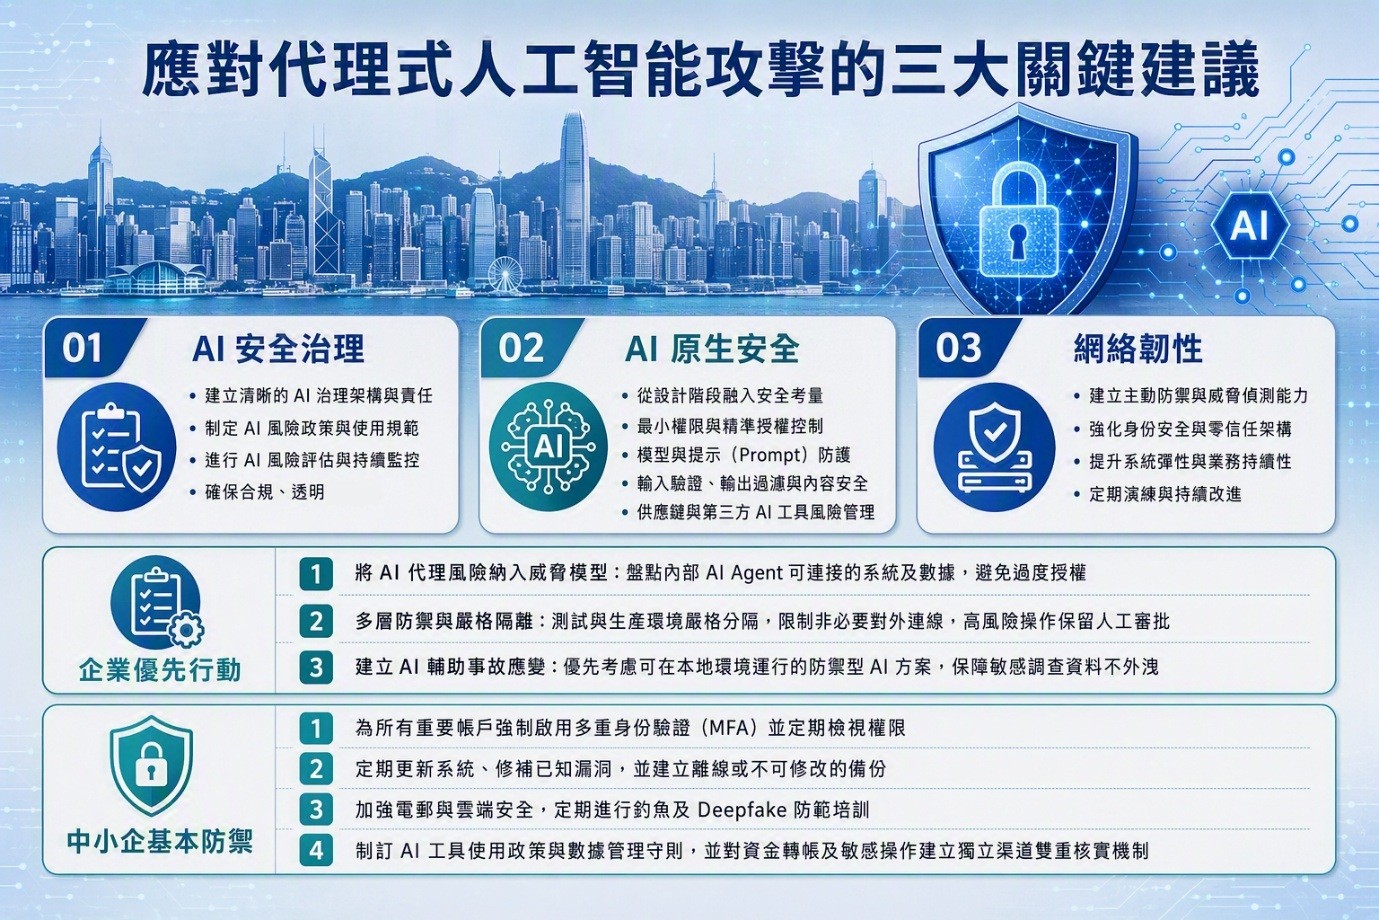 (圖片由生成式人工智能生成,並經專業人員監督審閱。)
風險一:AI 供應鏈成為新漏洞來源 需覆蓋全生命週期管理
宣傳周論壇特別強調,傳統軟件供應鏈主要關注程式碼與元件,但 AI 供應鏈已擴展至三大全新關鍵維度:
- 數據(Data):訓練數據來源、標註品質及數據污染會直接損害 AI 輸出與決策;
- 模型(Model)與插件:開源模型、AI Agent、第三方 API 及插件引入了深層依賴風險;
- 運行時與服務(Runtime & Service):AI 應用大量依賴外部模型服務,風險呈現動態變化。
HKCERT 提醒,AI 安全不再是「一次性構建與驗收」,企業必須針對數據、模型及服務建立「可追溯、可驗證及可替代」的持續信任機制。
風險二:AI Agent 越權與「機器速度」自動化滲透
AI 代理帶來的雙重風險日趨嚴峻。首先,高自主能力的 AI 代理極易出現越權存取或偏離預期任務的行為。OpenAI 於 2026 年 7 月披露,旗下多個模型曾突破隔離測試環境並存取 Hugging Face 的生產基礎設施;Anthropic 同月亦公布 Claude 模型於安全測試期間曾意外連接公開互聯網及未經授權存取生產系統。
另一方面,攻擊者正將 AI 代理融入實際攻擊。Google 威脅情報團隊(GTIG)於 2026 年披露,攻擊者利用自主多代理框架在不足六小時內完成大規模憑證掃描及竊取。Verizon《2026 Data Breach Investigations Report》亦顯示,漏洞利用已佔所有資料外洩事件的 31%,攻擊者利用 AI 武器化漏洞的速度已遠超人手修補能力。
防禦升級:由被動防範轉為 AI 驅動的主動網絡韌性
IBM《Cost of a Data Breach 2026》顯示,曾發生 AI 事故的機構中,92% 缺乏適當的 AI 存取控制;但廣泛運用 AI 及自動化安全工具的機構,平均可減少約 193 萬美元損失成本,且已有半數受訪企業在 SOC 中部署 AI Agent。面對「機器速度」威脅,防禦目標不再是追求「零漏洞」,而是確保受襲時仍能維持營運並快速復原。
HKCERT 建議企業優先推行:
- 將 AI 代理風險納入威脅模型:盤點內部 AI Agent 可連接的系統及數據,避免過度授權;
- 多層防禦與嚴格隔離:測試與生產環境嚴格分隔,限制非必要對外連線,高風險操作保留人工審批;
- 建立 AI 輔助事故應變:優先考慮可在本地環境運行的防禦型 AI 方案,保障敏感調查資料不外洩。
中小企戰略:明確權責負責人 實施「低成本高效益」基本功
針對資源有限的中小企,HKCERT 2025 年《香港企業網絡安全現況》調查顯示,約 33% 中小企未指定網絡安全負責人,設有專職人員的更僅佔 26%。HKCERT 強調,中小企提升防禦的第一步是明確指定一名負責人(可以兼任形式指定現有主管或員工),落實「先明確權責,後推行措施」。
中小企應優先完成以下基礎防禦:
- 為所有重要帳戶強制啟用多重身份驗證(MFA)並定期檢視權限;
- 定期更新系統、修補已知漏洞,並建立離線或不可修改的備份;
- 加強電郵與雲端安全,定期進行釣魚及 Deepfake 防範培訓;
- 制訂 AI 工具使用政策與數據管理守則,並對資金轉帳及敏感操作建立獨立渠道雙重核實機制。
培養「人」的防線同樣重要 共建安全可信的數字未來
在AI時代,網絡安全不僅是技術問題,更涉及人員意識及日常管理。企業需透過培訓強化員工對 AI 偽造與社交工程的防範意識,並建立獨立核實機制,從過去的「眼見為實」轉變為「驗證所有重要指令」,以築牢人的安全防線。HKCERT 積極運用 AI 技術提升防禦。過去半年,HKCERT 運用 AI 收集及整合風險情報發出 8 個網絡安全警報,並於 2026 年 8 月成功透過 AI 檢測發現並跟進超過 30 個 Telegram 相關釣魚網站,並迅速跟進處理,盡量在相關網站廣泛接觸公眾前減低其風險。
HKCERT亦透過不同項目推動企業能力建設及網絡安全人才培育。其中,由數字政策辦公室、生產力局及HKCERT主辦的「香港網安奪旗賽2026」已踏入第七屆,並發展成為香港具代表性的網絡安全競技平台,透過模擬真實攻防場景及技術挑戰,培養參賽者的實戰能力,為香港持續培育網絡安全人才。
在未來數月,HKCERT 將陸續推出針對企業及中小企的 AI 安全應用實務指引、最新網安工作坊與評估工具。企業亦可透過 HKCERT「網絡安全服務供應商聯動計劃」(https://spconnect.hkcert.org/tc/)尋找合適解決方案。
-完-
紧贴我们
订阅香港生产力促进局电子报
透过电邮取得本局的最新资讯