
 語言
「雙十一」購物熱潮來襲 HKCERT提醒市民慎防全流程網購陷阱 商戶應加強網絡安全防護
 (圖片由生成式人工智能生成,並經專業人員監督審閱。)
(香港,2026年11月6日) 「雙十一」購物熱潮來襲,網購騙局可能滲透整個消費流程,消費者即使完成付款亦不能掉以輕心。香港網絡安全事故協調中心(HKCERT)提醒市民,除了慎防假網店、假專頁及假優惠,由下單、付款,到收貨、退款及客服聯絡,每個環節均可能成為騙徒切入點。
根據HKCERT最新數據,2026年1月至10月共錄得8,764 宗網絡釣魚個案,涉及84,312 個釣魚連結,較2025年同期增加約75%。聚焦10月的網絡釣魚個案分布,社交媒體仍是網絡釣魚攻擊的主要目標,佔整體逾四成,電子商貿及電子支付合共佔約整體個案的四分之一。
「雙十一」慎防三大高風險環節
1. 下單前:假網店、假專頁及仿冒電商平台
騙徒可能利用超低價、限時優惠或獎賞,引導消費者進入假網店、社交媒體專頁或仿冒電商網站,再套取個人及付款資料,或直接轉帳至指定帳戶。
HKCERT近期監測到偽冒豐澤的釣魚網站,以完成問卷後獲取「專屬優惠」及極低價商品作誘因,吸引市民下單,藉此騙取個人及付款資料。
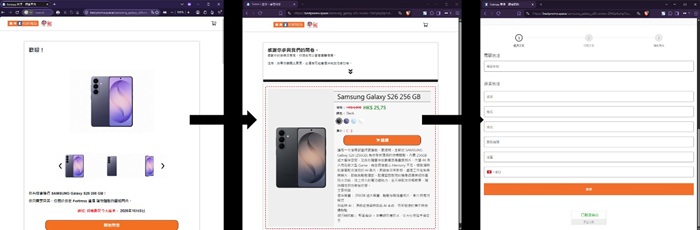 圖示:假冒豐澤的釣魚網站,以優惠商品誘導用戶填寫個人及付款資料的頁面
部分偽冒網站亦可能模仿電商或網上服務平台的完整交易流程,包括商品、訂單、付款及客服介面等,增加可信度。HKCERT近期亦觀察到有冒用 Klook 品牌的可疑網站,模仿餐飲預訂及演唱會門票等交易頁面。這類網站可以高度模仿品牌標誌、商品頁面及付款流程。網站可以高度仿真,但真正破綻往往在網址,假冒網站所使用的主網域與官方平台的主網域並不一致。
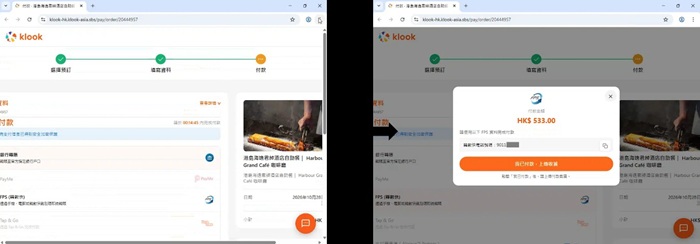 圖示:假冒 Klook 網站誘導用戶透過 FPS 付款的截圖
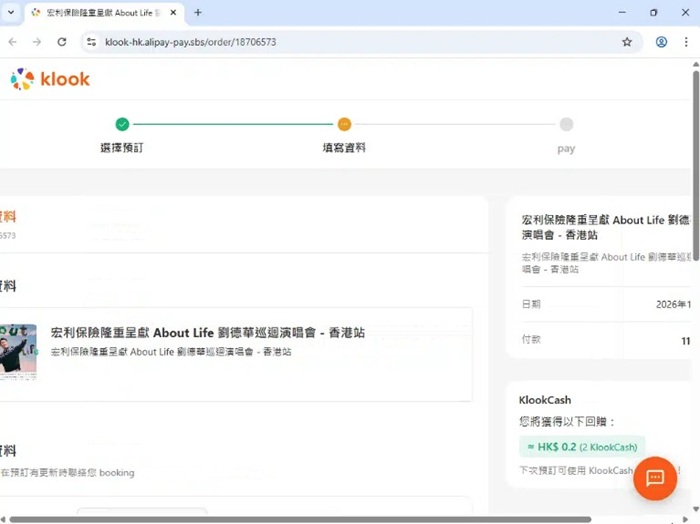 圖示:假冒 Klook 網站的虛假訂票付款頁面
HKCERT提醒,市民不應單憑網站設計、品牌標誌或商品資料判斷真偽。進行交易前,應仔細核對完整網址及商戶聯絡資料,並盡量自行從官方網站或應用程式進入購物頁面。
2. 付款時:假支付頁面
支付平台亦是騙徒經常冒充的對象。騙徒可能以「帳戶異常」、「付款失敗」、「交易需要重新驗證」、「帳戶受限制」或「需要解鎖」等理由製造緊迫感,再要求用戶進入外部網站、聯絡指定「客服」或提交帳戶及付款資料。
HKCERT近期觀察到偽冒 PayPal 及 AlipayHK 支付平台的釣魚網站,包括以「收款帳戶異常風險」為由製造壓力,聲稱用戶帳戶可能被暫停、終止或凍結,再要求用戶聯絡所謂「客服助手」處理解鎖。AlipayHK曾提醒市民,市場上出現偽冒其品牌的釣魚網站,並重申不會主動透過手機短訊、電郵或網站要求用戶提供敏感資料或進行付款。
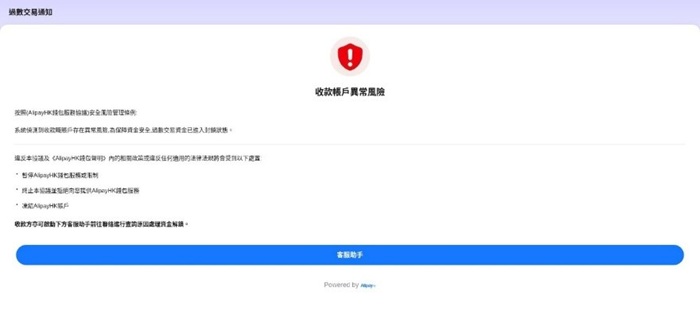 圖示:假冒 AlipayHK帳戶異常的釣魚頁面
3. 購物後:假物流及假客服騙案
付款完成不代表風險結束,當消費者正等待包裹或退款時,騙徒更容易利用真實購物情境降低戒心。
假物流通知
騙徒可能假冒物流、速遞或取件服務,以「派送失敗」、「地址資料不完整」、「需重新安排配送」或「需補付費用」為由,要求用戶重新確認地址及支付費用,藉此騙取個人及信用卡資料。
HKCERT近期亦收到假冒7-Eleven「交貨便」的釣魚案例,誘導用戶提交個人資料;另有假冒順豐速運的短訊,以「包裹延誤」、「多次致電未能接通」為由誘導收件人致電假客服。
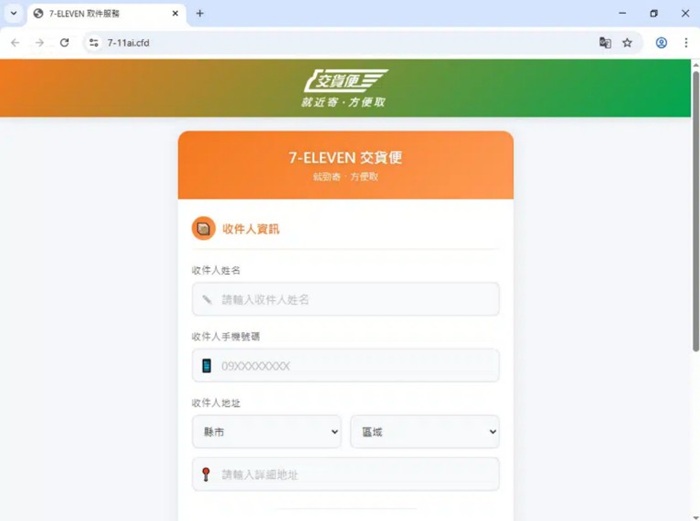 圖示:假冒 7-Eleven 交貨便網站的截圖
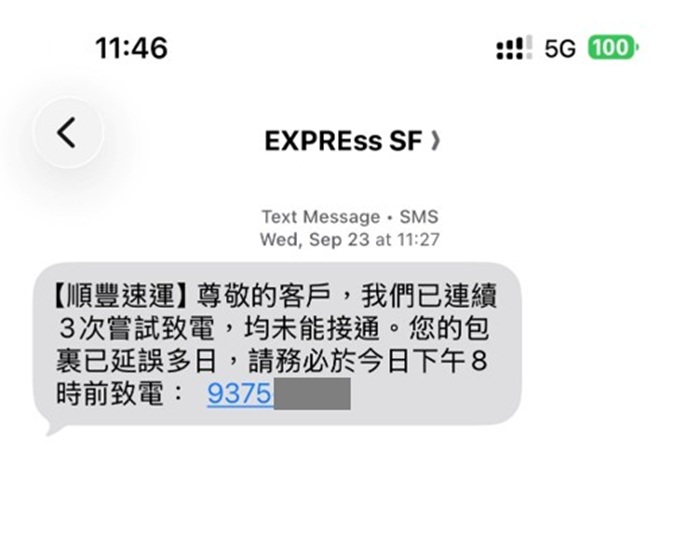 圖示:假冒順豐速運的短訊,聲稱包裹延誤的截圖
即使收到物流訊息的時間與網購真實訂單吻合,亦不代表訊息來自真正的物流公司。市民應自行透過購物平台或速遞公司的官方網站、應用程式或官方客服渠道查詢物流狀態,避免經未核實的短訊、電郵或通訊連結處理。
假客服聯絡
騙徒亦可能假冒客服,以「訂單異常」、「付款失敗」或「需要辦理退款」等理由,要求用戶離開原有平台,轉到其他通訊渠道核實身份、重新付款或處理退款,繼而索取銀行或信用卡資料、一次性驗證碼,甚至要求轉帳。
警方反詐騙協調中心近日亦提醒市民慎防假冒淘寶及拼多多客服的騙案。騙徒可能以「包裹遺失」或「貨品損毀」並可安排賠償為由,誘導受害人點擊釣魚連結、登入假網站,或進行所謂「轉帳驗證」。市民須留意,網上銀行及轉數快並不存在「轉帳驗證」功能;按指示把所謂「驗證碼」輸入轉帳金額欄,實際上便是把相應款項直接轉給騙徒。
此外,市民亦須提防以「自動續費」或「取消服務」為由的假客服騙案。近期亦有假冒 PayPal 及 Google 的短訊,以服務自動續約或訂閱自動扣款為由,誘導收件人致電假客服取消服務。
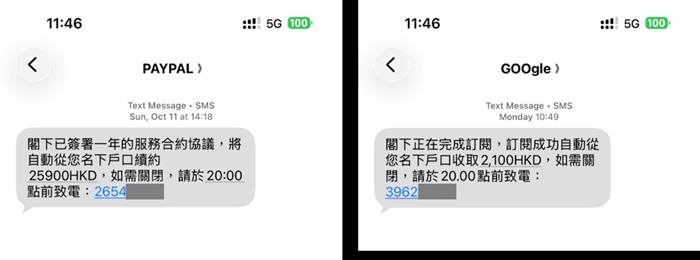 圖示:假冒 PayPal 及 Google 的短訊,聲稱帳戶被自動續費的截圖
HKCERT提醒,無論對方以優惠、配送、退款、驗證或取消收費作理由,只要要求離開官方平台、提交個人敏感資料、一次性驗證碼、下載程式或先行繳費,均應立即停止操作並自行透過官方渠道核實。
AI令偽冒內容更難辨
人工智能(AI)正在改變網絡釣魚及社交工程攻擊的模式,進一步降低製作偽冒內容的門檻。攻擊者可利用生成式AI快速製作符合本地語境及溝通方式的偽冒訊息,包括銀行通知、速遞短訊、客服對話及網購訊息,令偽冒內容更具真實感及個人化。
在AI令偽冒內容愈來愈逼真的情況下,單憑文案自然、品牌標誌或專業介面來判斷真偽已不足夠。HKCERT提醒市民,防騙關鍵應由「看起來是否可信」轉為「是否經官方渠道核實」,建立「先核實、再操作」的習慣。
商戶與個人賣家同須警惕 防範網絡威脅及交易騙案
「雙十一」網購熱潮下,需要提高警覺的不只是消費者。對電商平台、網店及零售商戶而言,交易及網站流量增加的同時,亦要留意系統漏洞、帳戶安全、服務中斷、品牌冒充及第三方服務等網絡安全風險。
「HKCERT將供應鏈漏洞及第三方安全缺口列為2026年主要企業網絡安全風險之一,指出企業即使自身防護完善,亦可能因第三方合作夥伴遭受攻擊而受到連帶影響。
另一方面,商戶亦要留意品牌被冒充。即使假電商平台、假付款或假客服並非源於商戶自身系統被入侵,仍可能令消費者誤以為可疑網站或訊息來自官方。因此,企業應主動監察冒充品牌的網站、社交媒體帳戶及可疑網域,並清楚公布官方網址、應用程式及客服聯絡渠道。
HKCERT建議商戶在購物高峰期做好以下防護:
- 守帳戶:為後台、管理員及重要帳戶啟用多重身份驗證(MFA),限制不必要的管理權限;
- 守系統:更新電商平台、伺服器、外掛程式及其他互聯網系統,降低已知漏洞被利用的機會;
- 做好服務持續準備:檢視網站承載能力、備援及事故應變安排,並為阻斷服務等可能影響網站可用性的情況做好準備;
- 守供應鏈:檢視支付、物流、雲端及其他服務供應商的存取權限、安全措施和事故通報機制;
- 守品牌:留意仿冒網站、假社交媒體帳戶及假客服,發現後及時作出通報和提醒,並向消費者清楚公布官方網址、應用程式及客服聯絡渠道;
- 建立應變機制:預先釐清網安事故發生時的負責人、內外部聯絡及服務恢復程序,避免事故發生後才臨時處理。
網購騙局的目標不只限於買家,二手交易平台的個人賣家亦是騙徒的目標。HKCERT 持續收到假冒 Facebook Marketplace 及 Carousell 的釣魚網站個案。假冒頁面聲稱「買家已付款」,誘導賣家點擊「收取款項」,再要求提交個人資料進行所謂「身份驗證」,部分更會將賣家轉至假冒銀行登入頁面,套取登入資料。
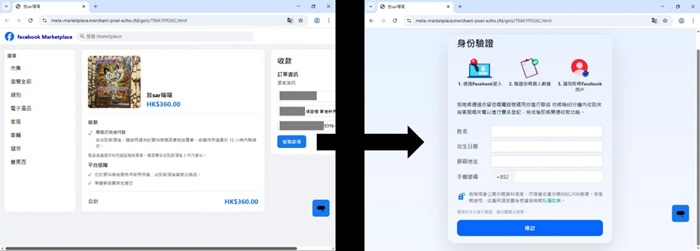 圖示:假冒 Facebook Marketplace 網站,誘導賣家提交個人資料的截圖
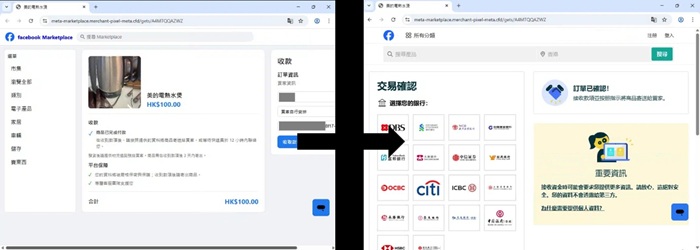 圖示:假冒 Facebook Marketplace 網站,誘導賣家進入假冒銀行頁面的截圖
賣家應自行登入官方交易平台及銀行帳戶核實交易和實際入帳狀況,切勿單憑付款截圖或收款連結確認已收款,亦不應透過對方提供的連結輸入銀行登入資料或一次性驗證碼。
HKCERT呼籲市民在「雙十一」購物節期間及其後保持警覺
網購防騙的關鍵,在於從瀏覽優惠、下單付款、到配送及售後的每個環節,都養成「先核實、後操作」的習慣。
- 優惠先查證:自行進入官方網站或應用程式,核實優惠及活動,不因倒數或庫存提示而倉促提交資料。
- 網址要看清:不要只看到網址中有品牌名稱便相信,應核對完整網域;避免經陌生短訊、搜尋廣告、社交媒體或即時通訊連結進入付款頁面。
- 付款要核實:付款或轉帳前核對商戶/收款人、金額和交易目的;如自稱品牌商戶卻要求付款至個人帳戶,應先確認收款方身份。
- 售後仍核實:收到物流、退款、帳戶異常或自動續費通知,應自行開啟官方網站或App查閱訂單、配送及扣款紀錄,不直接沿訊息提供的連結或「客服專線」處理。
- 帳戶加防護:為網購、電郵及支付帳戶使用不同且高強度的密碼,並在平台支援的情況下啟用多重身份驗證(MFA)及交易通知。
- 如懷疑已提交敏感資料或進行可疑交易,應立即停止與對方聯絡,盡快通知相關銀行或支付服務供應商,並保留網站截圖、訊息及交易紀錄。如有懷疑,可致電警方「防騙易18222」查詢。
企業或公眾如欲向 HKCERT 報告與資訊保安相關的事故,可以填寫網上表格:https://www.hkcert.org/zh/incident-reporting或致電24小時熱線:(852)8105 6060。如有其他疑問,歡迎發電郵至 hkcert@hkcert.org 與HKCERT聯絡。
- 完 -
關注我們
訂閱生產力局電子報
透過電郵取得本局的最新資訊