
 語言
近期資料外洩及雲端服務異常事件增加網絡釣魚風險 HKCERT 呼籲公眾及機構提高警覺 慎防騙徒乘機行騙
 (圖片由生成式AI創建,並經人類專業監督及審核。)
(香港,2026年11月13日)鑑於本港近日接連發生大型企業資料外洩,加上國際雲端服務異常事件,香港網絡安全事故協調中心(HKCERT)提醒公眾及企業提高警覺。HKCERT 指出,資料外洩帶來的網絡安全風險具滯後性,並不會在機構公布事故後隨即結束,反而往往是後續攻擊的開端,不法分子極可能利用外洩的個人資料,與近期的系統服務異常事件,發動具針對性的網絡釣魚攻擊及詐騙。
結合真實個人資料與科技熱點 釣魚手法趨向精準
近日,本港有大型零售及珠寶集團先後發生客戶及員工資料外洩事故,涉及數以十萬計用戶的姓名、聯絡電話、電郵地址,以及部分信用卡號碼等敏感資訊。HKCERT指出,不法分子往往會整合外洩數據,向受影響人士發偽冒短訊(SMS)、電郵或來電,並透過準確說出其個人資料,令受害者放下戒心,從而套取完整的信用卡資料、銀行帳戶密碼或一次性驗證碼(OTP),發動「二次詐騙」。
與此同時,不法分子亦有機會藉科技熱點及日常網購活動發動攻擊 。鑑於近日Microsoft 雲端及相關服務曾出現異常中斷,HKCERT 提醒公眾須防範不法分子藉機發送假冒 Microsoft 官方的「帳戶異常通知」或「緊急修復」釣魚電郵或通知,誘騙用戶在假冒網站輸入登入憑證。
此外,本地網上買賣平台 Carousell 的釣魚騙案亦持續活躍,騙徒常偽裝成買家或賣家,透過平台內置通訊或 WhatsApp 發送偽冒「官方收款/驗證連結」,誘導市民透過虛假網頁進行銀行轉帳,或輸入銀行卡資料及驗證碼。
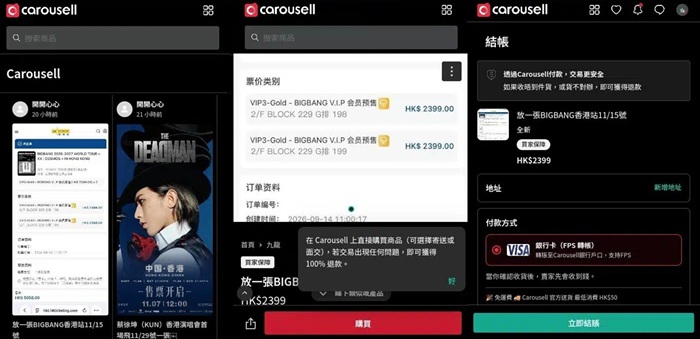 圖示:假冒Carousell的釣魚介面,旨在誘導市民輸入銀行卡資料或驗證碼
HKCERT 呼籲公眾:從「防禦」升級至「零信任」心態
隨著不法分子掌握外洩的真實數據,傳統的防騙意識已不足以應付近期的進階攻擊。HKCERT 指出,資料外洩事故發生後往往存在一段「威脅潛伏期」。不法分子並不會立刻大規模發動攻擊,而是會花時間將外洩的個人資料與暗網上的其他數據進行交叉比對(Cross-matching)及整合。當他們拼湊出完整的目標背景後,便會發動極具欺騙性的針對性釣魚攻擊。因此,公眾必須採取更具前瞻性的防範措施:
- 強化帳戶密碼管理:切勿在不同網上服務(如購物平台、電郵及網上銀行)重複使用相同密碼。如懷疑個人資料曾於近期事故中外洩,應立即更改相關帳戶密碼。
- 全面啟用雙重認證(2FA): 為所有支援雙重認證的網上帳戶啟用此功能,即使密碼不幸外洩,仍能為帳戶提供額外防線。
- 核實訊息來源,提防「善後式」二次詐騙: 面對聲稱「資料外洩需重新驗證」、「系統故障需重設帳戶」或「買賣平台收款確認」的訊息,切勿隨意點擊短訊或電郵內附連結,應自行透過官方手機應用程式或直接輸入官方網址登入核實。
- 緊守敏感資料底線,以「零信任」態度面對精準數據: 正規企業、科技公司及金融機構一般不會透過來歷不明的電話、短訊、電郵或非官方網站,要求用戶提供完整密碼或一次性驗證碼(OTP)。
給企業及機構的保安建議:全面防範資料外洩與網絡釣魚
針對近期接連發生的資料外洩及服務中斷風險,HKCERT 促請各公私營機構立即檢視資訊保安防禦:
- 實施嚴格存取控制及資料加密: 遵循「最小權限原則」(Principle of Least Privilege),嚴格限制員工及第三方供應商對資料庫的存取權限,並強制為所有遠端及管理員帳戶啟用多重認證(MFA)。同時,對儲存及傳輸中的敏感個人資料進行高強度加密,並定期清理非必要的舊有數據,減低資料外洩時的影響。
- 加強系統漏洞管理與異常監控: 定期為伺服器、雲端平台及網絡設備安裝最新安全修補程式(Patch),並進行漏洞掃描及滲透測試。按業務風險建立持續監察及警報機制,以便及早偵測未經授權的存取行為。
- 加強內部防釣魚攻擊培訓及品牌監測: 機構應加強內部員工的網絡安全意識培訓,定期進行模擬釣魚演習,防止員工誤墮假冒雲端服務中斷(如系統更新通知)的釣魚陷阱而交出企業憑證。此外,機構亦可主動監察互聯網上是否出現假冒自身品牌的釣魚網站,以便及時舉報及通知客戶。
- 制定並演練事故應變計劃: 預先制定清晰的網絡保安事故應變、通報及對外溝通流程。一旦發生事故,能迅速隔離受影響系統、阻斷攻擊源頭,並第一時間向受影響客戶發出清晰指引,防範二次詐騙。
- 善用「網絡安全服務供應商聯動計劃」(CSPCP): 若中小企或機構缺乏內部資訊保安專才進行漏洞評估、系統防護升級或事故處理,可透過 HKCERT 推出的「網絡安全服務供應商聯動計劃」(Cybersecurity Service Provider Collaboration Programme,簡稱 CSPCP),配對合適的本地網絡安全服務供應商,獲取專業的保安檢測、防護方案及應變支援,全面提升防禦水平。詳情可瀏覽計劃專頁:https://spconnect.hkcert.org/。
企業或公眾如欲向 HKCERT 報告與資訊保安相關的事故,可以填寫網上表格:https://www.hkcert.org/zh/incident-reporting或致電24小時熱線電話:(852)8105 6060。如有其他疑問,歡迎發電郵至hkcert@hkcert.org 與HKCERT聯絡。
-完-
關注我們
訂閱生產力局電子報
透過電郵取得本局的最新資訊